
Class 11 Dropout Cyber Fraud: १२१ बनावट APK, २१ हजार मोबाइल आणि ₹६४ कोटींचा सायबर फसवणूक तपास..
सूरत: ११वीपर्यंत शिक्षण घेतलेल्या एका १८ वर्षीय तरुणाच्या अटकेनंतर सायबर फसवणुकीचे एक मोठे नेटवर्क समोर आले आहे. Class 11 dropout cyber fraud प्रकरणात सूरत पोलिसांनी उत्तर प्रदेशातील रोहित वीरेंद्रसिंह शाक्य याला अटक केली. पोलिसांच्या तपासानुसार, त्याने AI टूल्स आणि इतर ऑनलाइन साधनांच्या मदतीने बँक, सरकारी सेवा आणि इतर लोकप्रिय संस्थांसारखे दिसणारे बनावट Android APK तयार केल्याचा आरोप आहे.
डिजिटल फॉरेन्सिक तपासात १२१ मालिशियस APK, त्यांचे २१,६७२ मोबाइल फोनवरील इंस्टॉलेशन, २,९२८ पूर्णपणे compromise झालेली उपकरणे आणि ५४,०९४ संशयित फसवे बँकिंग व्यवहार समोर आल्याचे पोलिसांनी सांगितले. या व्यवहारांशी संबंधित रक्कम सुमारे ₹६४.३८ कोटी असल्याचे वृत्त आहे=
हा आकडा मोठा असला तरी एक गोष्ट लक्षात घेणे गरजेचे आहे—ही पोलिसांच्या तपासातील माहिती आहे. आरोपी दोषी ठरल्याचा अंतिम न्यायालयीन निष्कर्ष म्हणून ती मांडता येत नाही.
Class 11 dropout cyber fraud प्रकरण नेमकं समोर कसं आलं?
Class 11 Dropout Cyber Fraud या प्रकरणाची सुरुवात एका सामान्य सायबर फसवणुकीच्या तक्रारीपासून झाली.
मे २०२६ मध्ये सूरतमधील एका व्यक्तीला WhatsAppवर “PNB One.apk” नावाची फाइल मिळाली. ती पंजाब नॅशनल बँकेच्या अधिकृत अॅपसारखी असल्याचा भास होत होता. संबंधित व्यक्तीने ती APK मोबाइलमध्ये इन्स्टॉल केल्यानंतर त्याच्या बँक खात्यातून सुमारे ₹५ लाखांची रक्कम अनधिकृतपणे हस्तांतरित झाल्याचे तपासात समोर आले. त्यानंतर पीडिताने सायबर हेल्पलाइन १९३० वर संपर्क केला आणि सूरत सायबर क्राइम पोलिसांनी तपास सुरू केला.
सुरुवातीला हा एका व्यक्तीच्या बँक खात्याशी संबंधित प्रकार वाटत होता. पण डिजिटल तपास पुढे गेल्यावर पोलिसांना एका मोठ्या कथित नेटवर्कचा माग सापडला.
याच तपासातून आरोपीपर्यंत पोहोचल्याचे पोलिसांनी सांगितले.
UPI Charges आणि नवीन नियमांबाबत महत्त्वाची माहिती
UPI व्यवहारांवर शुल्क लागणार का? NPCI चे नियम काय आहेत आणि Ashneer Grover यांनी याबाबत काय प्रतिक्रिया दिली? याची सविस्तर माहिती जाणून घ्या.
👉 UPI Charges आणि NPCI Rules वाचा१८ वर्षीय आरोपीने AIच्या मदतीने बनवले Fake Banking Apps?
पोलिसांच्या म्हणण्यानुसार आरोपी रोहित वीरेंद्रसिंह शाक्य हा उत्तर प्रदेशातील कासगंजचा रहिवासी असून त्याने ११वीपर्यंत शिक्षण घेतले होते. त्याने YouTubeवरील उपलब्ध tutorials आणि AI toolsच्या मदतीने malicious APK तयार करण्याचे कौशल्य मिळवल्याचे तपासात समोर आल्याचे वृत्त आहे. (The Times of India)
काही वृत्तांनुसार तो सुमारे १६ वर्षांचा असतानापासून अशा प्रकारच्या APK तयार करण्याच्या कामात असल्याचा पोलिसांचा दावा आहे.
इथे एक महत्त्वाचा मुद्दा आहे.
AI हे स्वतः गुन्हे करत नाही. AIचा गैरवापर करून बनावट अॅप किंवा इतर तांत्रिक साधने तयार केली जाऊ शकतात. त्याच AIचा वापर कायदेशीर software development, cybersecurity, education आणि automationसाठीही होतो.
त्यामुळे या प्रकरणाचा योग्य धडा असा आहे की तंत्रज्ञानाचे ज्ञान जितके शक्तिशाली, तितकी त्याच्या वापराची जबाबदारीही मोठी.
१२१ Fake APK Apps नेमके कशासाठी तयार केले होते?
Class 11 Dropout Cyber Fraud सूरत पोलिसांच्या तपासानुसार आरोपीने विविध प्रकारचे malicious APK applications तयार केले होते.
यामध्ये बँकिंग अॅप्स, सरकारी सेवा आणि इतर लोकप्रिय संस्थांच्या नावासारखे दिसणारे applications असल्याचे वृत्त आहे.
तपासात खालील नावांचा उल्लेख विविध वृत्तांमध्ये झाला आहे:
- PNB One
- SBI
- Axis Bank
- UCO Bank
- RTO Challan
- PM-Kisan
- Pension-related apps
- काही लोकप्रिय brands आणि customer-support applications
यातील fake RTO challan applicationsशी सर्वाधिक फसवणुकीचे प्रकार जोडले गेल्याचे India Todayने पोलिसांच्या तपासाचा हवाला देत सांगितले आहे. त्यानंतर fake SBI आणि PNB applicationsचा उल्लेख आहे. (India Today)
म्हणजेच फसवणूक फक्त “बँकेचे अॅप डाउनलोड करा” एवढ्यावर थांबत नव्हती.
एखाद्याला—
“तुमच्या गाडीचा challan pending आहे”
किंवा
“KYC update करा”
किंवा
“बँकेचे नवीन app install करा”
असा मेसेज पाठवून त्याला APK इन्स्टॉल करण्यास प्रवृत्त केले जाऊ शकते.
२१,६७२ मोबाइलमध्ये APK इन्स्टॉल झाल्याचा दावा
या Class 11 dropout cyber fraud तपासातील सर्वात मोठ्या आकड्यांपैकी एक म्हणजे २१,६७२ मोबाइल फोन.
पोलिसांच्या डिजिटल फॉरेन्सिक तपासानुसार, आरोपीने तयार केलेल्या १२१ APK फाइल्स देशभरातील २१,६७२ मोबाइल फोनवर इन्स्टॉल झाल्या होत्या.
यातील सर्व फोनमधून पैसे चोरीला गेले असे नाही.
तपासात २,९२८ मोबाइल उपकरणे पूर्णपणे compromise झाल्याचे सांगण्यात आले आहे. या उपकरणांमधून पुढे ५४,०९४ संशयित fraudulent banking transactions झाल्याचे पोलिसांचे म्हणणे आहे.
तपासातील महत्त्वाचे आकडे
महत्त्वाचे: हे आकडे सूरत पोलिसांच्या तपासावर आधारित प्रकाशित वृत्तांमधून घेतले आहेत. पुढील तपास किंवा न्यायालयीन प्रक्रियेत तपशील बदलू शकतात.
फक्त एक अॅप नव्हते; कथितपणे Subscription Model होता
Class 11 Dropout Cyber Fraud या प्रकरणाचा आणखी एक महत्त्वाचा भाग म्हणजे कथित subscription-based model.
पोलिसांच्या तपासानुसार, आरोपीने तयार केलेल्या malicious APK थेट सर्वसामान्यांना विकण्याऐवजी सायबर गुन्हेगारी करणाऱ्या नेटवर्कना पुरवल्या जात होत्या.
काही वृत्तांमध्ये या सेवेसाठी सुमारे ₹१०,००० ते ₹१५,००० दरमहा शुल्क घेतल्याचे नमूद आहे. या subscriptionमध्ये updates, maintenance आणि आवश्यकतेनुसार customization यांचा समावेश असल्याचे तपासातून समोर आल्याचे वृत्त आहे. (Business Today)
म्हणजे कथितपणे हा प्रकार केवळ “एक fake app बनवला आणि विकला” इतका साधा नव्हता.
तो एका प्रकारच्या Cybercrime-as-a-Service मॉडेलसारखा दिसत असल्याचे वृत्तांमधून स्पष्ट होते—तांत्रिक साधन एका बाजूने तयार करायचे आणि दुसऱ्या बाजूला असलेल्या गुन्हेगारी नेटवर्कने त्याचा वापर करायचा.
Telegramचा वापर का करण्यात आला?
Class 11 Dropout Cyber Fraud तपासानुसार या malicious APKची देवाणघेवाण आणि संपर्कासाठी Telegramचा वापर करण्यात आला.
पोलिसांच्या म्हणण्यानुसार या अॅप्सचा संबंध झारखंडमधील जामताडा तसेच हरियाणा आणि राजस्थानमधील काही सायबर गुन्हेगारी नेटवर्कशी असल्याचा तपास सुरू आहे. (India Today)
याचा अर्थ प्रत्येक Telegram user किंवा Telegram group गुन्हेगारीशी संबंधित आहे असा अजिबात नाही.
मुद्दा एवढाच आहे की encrypted किंवा private communication platformsचा गैरवापरही गुन्हेगारी नेटवर्क करू शकतात.
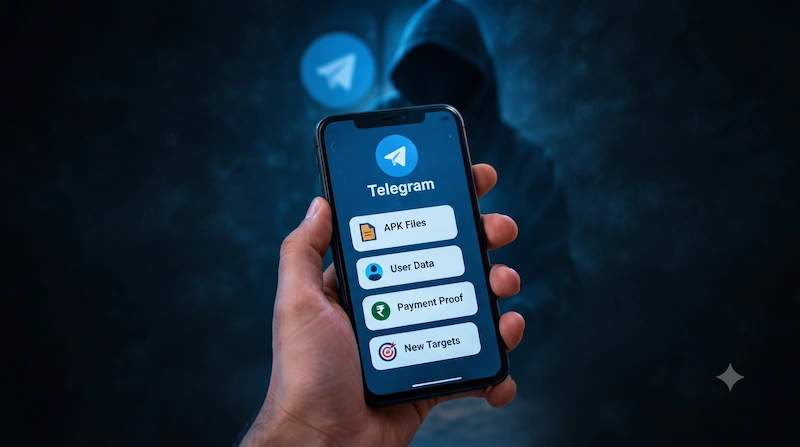
Fake APK Scam कसा काम करू शकतो?
सामान्य मोबाइल वापरकर्त्याने हा प्रकार समजून घेणे खूप महत्त्वाचे आहे.
उदाहरणार्थ, तुम्हाला WhatsAppवर असा मेसेज आला:
“आपल्या वाहनाचा RTO challan pending आहे. दंड टाळण्यासाठी खालील app डाउनलोड करा.”
सोबत APK फाइल दिली.
तुम्ही ती फाइल डाउनलोड केली आणि मोबाइलने “Install unknown app”ची परवानगी मागितली. तुम्ही परवानगी दिली.
इथून धोका सुरू होऊ शकतो.
अॅप खऱ्या सरकारी अॅपसारखे दिसू शकते. Logoसुद्धा तसाच असू शकतो. स्क्रीनवर दिसणारी भाषा आणि buttonsसुद्धा विश्वासार्ह वाटू शकतात.
पण दिसायला खरे असणे आणि खरोखर अधिकृत असणे या दोन वेगळ्या गोष्टी आहेत.
याच कारणामुळे अनोळखी APK टाळणे अत्यंत महत्त्वाचे आहे.
APK म्हणजे काय?
APK म्हणजे Android Package Kit. Android operating systemमध्ये अॅप इन्स्टॉल करण्यासाठी वापरली जाणारी package file म्हणजे APK.
Play Storeवरून अॅप डाउनलोड करताना वापरकर्त्याला developer, reviews आणि इतर माहिती तपासण्याची संधी मिळते.
पण WhatsApp, Telegram, SMS किंवा अनोळखी websiteवरून थेट आलेली APK वेगळी बाब आहे.
प्रत्येक APK virus नसते. पण अनोळखी स्रोताकडून आलेली APK विश्वासार्ह आहे असे गृहीत धरणे धोकादायक आहे.
CERT-Inनेही नागरिकांना अनोळखी स्रोतांमधून APK install न करण्याचा आणि Androidमधील unknown-source installation settingsबाबत सावध राहण्याचा सल्ला दिला आहे.
Fake Banking App ओळखण्यासाठी १० गोष्टी तपासा
भाऊ, इथेच सामान्य माणसाने जरा सावध व्हायचं आहे.
१. WhatsAppवरून APK आली आहे का?
असेल तर इन्स्टॉल करू नका.
२. Telegramवरून file आली आहे का?
फाइल कोणत्याही group किंवा व्यक्तीकडून आली असली तरी तिची अधिकृतता तपासा.
३. App Play Storeवर आहे का?
अधिकृत बँकिंग किंवा सरकारी अॅप असल्याचा दावा असेल तर संबंधित संस्थेच्या official websiteवरून योग्य appची माहिती मिळवा.
४. Developer Name तपासा
अॅपचे नाव बँकेसारखे असले तरी developer दुसराच असू शकतो.
५. App permissions तपासा
एखाद्या साध्या अॅपला अनावश्यकपणे SMS, contacts, accessibility किंवा इतर संवेदनशील permissions का हव्या आहेत, हा प्रश्न विचारला पाहिजे.
६. “Urgent” असा दबाव आहे का?
“आत्ताच करा”, “आजच KYC करा”, “खाते बंद होईल” अशा शब्दांनी घाबरवले जात असेल तर सावध व्हा.
७. Link नीट पाहा
बँकेचे नाव असले तरी URL मध्ये spelling बदल, अनोखे domain किंवा संशयास्पद address असू शकतो.
८. OTP सांगू नका
OTP, UPI PIN किंवा banking password कोणालाही देऊ नका.
९. Remote access देऊ नका
कोणी “मी तुमची समस्या सोडवतो” म्हणून remote-control किंवा screen-sharing application install करण्यास सांगत असेल तर विशेष काळजी घ्या.
१०. शंका आली तर थांबा
पैसे पाठवण्यापेक्षा व्यवहार थांबवणे नेहमी सोपे आहे.
PNB Oneच्या नावाने ₹५ लाखांची फसवणूक कशी झाली?
या Class 11 dropout cyber fraud caseचा सुरुवातीचा धागा सूरतमधील एका व्यक्तीच्या अनुभवातून मिळाला.
मे २०२६मध्ये WhatsAppवरून PNB Oneसारखी दिसणारी APK मिळाल्यानंतर ती install करण्यात आली. त्यानंतर संबंधित व्यक्तीच्या मोबाइलशी छेडछाड झाल्याचे आणि त्याच्या बँक खात्यातून ₹५ लाख हस्तांतरित झाल्याचे तपासात समोर आले. (India Today)
इथे लक्षात ठेवण्यासारखी गोष्ट म्हणजे फसवणूक करणाऱ्यांना नेहमीच तुमचा PIN थेट विचारण्याची गरज नसते.
काही प्रकारच्या malicious applicationsचा उद्देशच मोबाइलमधील संवेदनशील माहितीपर्यंत अनधिकृत प्रवेश मिळवणे असू शकतो.
म्हणूनच “मी OTP कोणाला दिला नाही, मग पैसे कसे गेले?” हा प्रश्न पडू शकतो.
उत्तर प्रत्येक प्रकरणात वेगळे असते; परंतु malware, phishing, credential theft, SIM-related fraud किंवा अनधिकृत access यांसारख्या विविध पद्धतींचा वापर होऊ शकतो.
सायबर फसवणूक झाल्यावर लगेच काय करायचे?
समजा तुमच्या खात्यातून अचानक पैसे गेले.
घाबरू नका आणि वेळ वाया घालवू नका.
Step 1: 1930 वर कॉल करा
भारत सरकारची National Cyber Crime Helpline 1930 आर्थिक सायबर फसवणुकीसाठी वापरता येते.
Step 2: cybercrime.gov.in वर तक्रार करा
National Cyber Crime Reporting Portalवर ऑनलाइन तक्रार नोंदवता येते.
Step 3: बँकेशी तातडीने संपर्क करा
Transactionची माहिती देऊन account/card/UPI संबंधी आवश्यक सुरक्षा उपाय करा.
Step 4: पुरावे जतन करा
खालील गोष्टी delete करू नका:
- WhatsApp message
- APKचे नाव
- Mobile number
- Transaction ID
- UPI ID
- Bank SMS
- Screenshots
- Website URL
- Telegram username/group details
Step 5: संशयास्पद अॅपबाबत कारवाई करा
फोनमध्ये malware असल्याचा संशय असल्यास तांत्रिक मदत घ्या. महत्त्वाचे passwords सुरक्षित deviceवरून बदला.
1930 वर तक्रार करण्यास उशीर का करू नये?
सायबर फसवणुकीत वेळ खूप महत्त्वाचा असतो.
पैसे एका खात्यातून दुसऱ्या खात्यात, पुढे आणखी खात्यांमध्ये आणि त्यानंतर इतर माध्यमातून हलवले जाऊ शकतात.
म्हणून “पहिले बँकेत जाऊ, मग पोलिसांकडे जाऊ” असे करत तासन्तास घालवण्यापेक्षा 1930 वर त्वरित संपर्क करणे महत्त्वाचे आहे.
National Cyber Crime Reporting Portal आर्थिक सायबर फसवणुकीसाठी 1930 हेल्पलाइनची माहिती देते.
AIचा वापर करून Cyber Crime वाढणार का?
Class 11 Dropout Cyber Fraud या प्रकरणामुळे हा प्रश्न साहजिकच निर्माण होतो.
AIमुळे coding शिकणे, software prototype तयार करणे आणि technical problems समजून घेणे अनेक लोकांसाठी सोपे झाले आहे.
पण याच तंत्रज्ञानाचा गैरवापर होऊ शकतो.
सायबर सुरक्षेच्या दृष्टीने भविष्यात नागरिकांनी केवळ “हा message खरा आहे का?” एवढेच पाहणे पुरेसे राहणार नाही.
त्यांना पुढील गोष्टींचीही सवय लावावी लागेल:
- App कुठून डाउनलोड करायचे?
- Developer कोण आहे?
- Permissions कोणत्या आहेत?
- Link कुठे घेऊन जाते?
- Bank किंवा सरकारी विभाग खरोखर असा message पाठवतो का?
- APK install करण्याची गरज खरंच आहे का?
याला आपण Digital Verification Habit म्हणू शकतो.
पालकांनी मुलांना काय शिकवावे?
Class 11 Dropout Cyber Fraud सायबर सुरक्षा फक्त मोठ्या व्यक्तींची जबाबदारी नाही.
आज अनेक मुलांकडे smartphone आहे. Gaming, social media, Telegram groups, free apps आणि online offersच्या माध्यमातून त्यांच्यापर्यंतही malicious links पोहोचू शकतात.
पालकांनी मुलांना किमान पाच नियम शिकवावेत:
- अनोळखी APK install करू नका.
- OTP/PIN कोणालाही सांगू नका.
- संशयास्पद link उघडू नका.
- “Free recharge”, “free gift”, “instant money” अशा offersवर लगेच विश्वास ठेवू नका.
- काही चुकले तर लपवू नका; लगेच घरच्यांना सांगा.
चूक लपवण्यापेक्षा वेळेवर सांगणे जास्त महत्त्वाचे आहे.
बँकिंग अॅप डाउनलोड करताना सुरक्षित पद्धत कोणती?
तुमच्या मोबाइलमध्ये एखाद्या बँकेचे अॅप नसेल आणि ते डाउनलोड करायचे असेल तर:
पहिला पर्याय: संबंधित बँकेची अधिकृत website उघडा आणि तेथून appची अधिकृत माहिती घ्या.
दुसरा पर्याय: Google Play Storeमध्ये बँकेचे अधिकृत application शोधा आणि developer details तपासा.
तिसरा पर्याय: अॅप install करण्यापूर्वी reviews, downloads आणि developer माहिती पाहा.
फक्त logo पाहून निर्णय घेऊ नका.
या Class 11 dropout cyber fraud caseमधून सर्वात मोठा धडा काय?
या प्रकरणात ११वीपर्यंत शिकलेल्या एका तरुणाने AI आणि online learningचा वापर करून तांत्रिक कौशल्य मिळवल्याचा पोलिसांचा दावा आहे.
पण या घटनेकडे फक्त “११वी शिकलेला मुलगा आणि ₹६४ कोटींची फसवणूक” अशा सनसनाटी नजरेने पाहणे पुरेसे नाही.
यातून तीन मोठे मुद्दे समोर येतात.
पहिला मुद्दा — Cybercrime अधिक तांत्रिक होत आहे
पूर्वी फसवणूक करणारा फोन करून OTP मागायचा. आता बनावट applications, phishing pages, malware आणि social engineeringचा वापर होऊ शकतो.
दुसरा मुद्दा — विश्वास हा हल्ल्याचा मुख्य भाग आहे
Bankचे नाव, सरकारी लोगो किंवा RTO challanचा उल्लेख केला की सामान्य माणूस पटकन विश्वास ठेवू शकतो.
तिसरा मुद्दा — नागरिकांची Digital Hygiene महत्त्वाची आहे
जसा आपण घराचा दरवाजा अनोळखी व्यक्तीसाठी उघडत नाही, तसाच मोबाइलचा डिजिटल दरवाजाही कोणत्याही APKसाठी उघडता कामा नये.
सूरत पोलिसांच्या तपासात पुढे काय होणार?
पोलिसांनी आरोपीकडून दोन मोबाइल फोन आणि एक laptop जप्त केल्याचे वृत्त आहे. या उपकरणांची digital forensic examination करण्यात येत असल्याचे सांगण्यात आले आहे.
तपास यंत्रणा पुढील बाबींचा शोध घेत असल्याचे वृत्त आहे:
- आणखी किती cybercrime groups या softwareचा वापर करत होते?
- १२१ APKपैकी किती apps प्रत्यक्ष वापरले गेले?
- आणखी किती मोबाइल compromise झाले?
- या कथित नेटवर्कमध्ये आणखी आरोपी आहेत का?
- Telegramच्या माध्यमातून किती लोकांशी संपर्क झाला?
- इतर राज्यांतील cyber fraud casesशी या अॅप्सचा संबंध आहे का?
त्यामुळे ₹६४.३८ कोटी हा सध्या तपासात जोडलेला आकडा आहे; अंतिम आर्थिक नुकसान किंवा सर्व संबंधित आरोपींबाबतची माहिती पुढील तपासानंतरच स्पष्ट होईल.
तुमचा मोबाइल सुरक्षित ठेवण्यासाठी १२ सोपे नियम
१. WhatsAppवरून आलेली अनोळखी APK install करू नका.
२. Telegramवरून आलेल्या APKवर सहज विश्वास ठेवू नका.
३. Banking apps शक्यतो अधिकृत storeमधूनच install करा.
४. Mobile OS आणि apps नियमित update करा.
५. अनावश्यक permissions देऊ नका.
६. OTP कोणालाही सांगू नका.
७. UPI PIN कोणालाही सांगू नका.
८. Remote-access app install करण्यापूर्वी विचार करा.
९. संशयास्पद SMS/linkवर क्लिक करू नका.
१०. Bank transaction alerts सुरू ठेवा.
११. फसवणूक झाल्यास 1930 वर त्वरित संपर्क करा.
१२. cybercrime.gov.in वर तक्रार नोंदवा.
एक APK आणि लाखोंची जोखीम
सूरतमधील हे Class 11 dropout cyber fraud प्रकरण सामान्य मोबाइल वापरकर्त्यांसाठी मोठा डिजिटल सुरक्षा धडा देणारे आहे.
पोलिसांच्या तपासानुसार १२१ malicious APK, २१,६७२ मोबाइल इंस्टॉलेशन, २,९२८ compromised devices आणि ५४,०९४ संशयित fraudulent transactions यांचा या प्रकरणाशी संबंध आढळला असून संबंधित रक्कम सुमारे ₹६४.३८ कोटी असल्याचे सांगण्यात आले आहे.
पण या सगळ्यात सर्वात महत्त्वाचा आकडा कदाचित ₹६४ कोटी नाही.
तो म्हणजे आपल्या मोबाइलवर आपण कोणत्या गोष्टीला परवानगी देतो.
एक अनोळखी APK, एक बनावट link किंवा खोट्या अॅपवर केलेला एक चुकीचा विश्वास मोठे आर्थिक नुकसान करू शकतो.
म्हणून पुढच्या वेळी WhatsAppवर—
“हे सरकारी अॅप आहे, लगेच डाउनलोड करा.”
किंवा—
“तुमचा challan भरायचा आहे, ही APK install करा.”
असा मेसेज आला तर घाई करू नका.
थांबा. तपासा. अधिकृत स्रोत शोधा. आणि शंका असेल तर install करू नका.
कारण आजच्या डिजिटल जगात मोबाइलची सुरक्षा म्हणजेच आपल्या पैशांची सुरक्षा.
FAQs
1. Class 11 dropout cyber fraud case काय आहे?
सूरत पोलिसांनी १८ वर्षीय रोहित वीरेंद्रसिंह शाक्यला अटक केली. पोलिसांच्या तपासानुसार त्याने AI आणि इतर online toolsच्या मदतीने १२१ malicious APK तयार केल्याचा आरोप आहे. ही अॅप्स देशभरातील मोबाइलवर इन्स्टॉल झाली आणि त्यांच्याशी संबंधित सुमारे ₹६४.३८ कोटींच्या संशयित फसव्या व्यवहारांचा तपास सुरू आहे.
2. आरोपीने किती fake APK तयार केल्या?
पोलिसांच्या डिजिटल फॉरेन्सिक तपासानुसार १२१ malicious APK applications तयार करण्यात आल्या होत्या. त्या २१,६७२ मोबाइल फोनवर इन्स्टॉल झाल्याचे सांगण्यात आले आहे.
3. Fake banking APK म्हणजे काय?
Fake banking APK म्हणजे अधिकृत banking appसारखे दिसणारे पण अनधिकृत application package. अशा malicious appsचा वापर संवेदनशील माहिती चोरण्यासाठी किंवा मोबाइलशी अनधिकृत छेडछाड करण्यासाठी केला जाऊ शकतो.
4. WhatsAppवरून APK आली तर काय करावे?
अनोळखी WhatsApp contactकडून किंवा संशयास्पद संदेशासोबत आलेली APK install करू नका. संबंधित बँक किंवा सरकारी विभागाच्या अधिकृत websiteवरून appची माहिती तपासा.
5. Cyber fraud झाल्यास 1930 वर फोन करता येतो का?
होय. आर्थिक cyber fraud झाल्यास भारत सरकारच्या National Cyber Crime Reporting Portalनुसार 1930 या हेल्पलाइनवर तातडीने संपर्क करता येतो. ऑनलाइन तक्रार cybercrime.gov.in वर करता येते.
6. AI वापरून fake apps तयार करता येतात का?
AI tools coding आणि software developmentमध्ये मदत करू शकतात. या प्रकरणात पोलिसांनी आरोपीने AI toolsचा वापर करून malicious APK तयार केल्याचा आरोप केला आहे. मात्र AIचा वापर स्वतः बेकायदेशीर नसून त्याचा गैरवापर हा वेगळा मुद्दा आहे.
7. या प्रकरणात किती मोबाइल compromise झाले?
पोलिसांच्या तपासानुसार २१,६७२ मोबाइलमध्ये संबंधित APK install झाल्या होत्या आणि त्यापैकी २,९२८ devices पूर्णपणे compromise झाल्याचे सांगण्यात आले आहे.
अधिकृत सायबर सुरक्षा स्रोत
सायबर फसवणूक, ऑनलाइन सुरक्षितता आणि डिजिटल व्यवहारांबाबत अधिकृत माहिती मिळवण्यासाठी खालील सरकारी व अधिकृत संकेतस्थळांना भेट द्या.
Disclaimer
Class 11 Dropout Cyber Fraud हा लेख उपलब्ध वृत्तस्रोत आणि प्रकाशित पोलिस तपासाच्या माहितीनुसार तयार केलेला माहितीपर लेख आहे. आरोपीविरुद्ध नमूद केलेले आरोप हे तपासातील आरोप आहेत; न्यायालयीन दोषसिद्धीचा अंतिम निष्कर्ष म्हणून त्यांचा अर्थ घेऊ नये.
सायबर सुरक्षा, सरकारी प्रक्रिया आणि कायदेशीर बाबींशी संबंधित माहिती कालांतराने बदलू शकते. आर्थिक सायबर फसवणूक झाल्यास तातडीने 1930 वर संपर्क साधावा आणि National Cyber Crime Reporting Portalवर तक्रार नोंदवावी. गंभीर आर्थिक किंवा कायदेशीर प्रकरणात संबंधित बँक, पोलिस विभाग किंवा पात्र व्यावसायिकांचा सल्ला घ्यावा.
Blogger Pravin
नमस्कार माझं नाव प्रवीण आहे, आणि मी एक Blogger आणि डिजिटल मार्केटिंग क्षेत्राशी संबंधित काम करतो. मला IT क्षेत्रात ५ वर्षांचा अनुभव आहे. मी २०२३ पासून ब्लॉगिंग क्षेत्रात काम करायला सुरवात केली आहे. मी ट्रेंडिंग टॉपिक आणि फायनान्स संबंधी content write करतो तसेच मी Freelancer म्हणून देखील काम करतो.